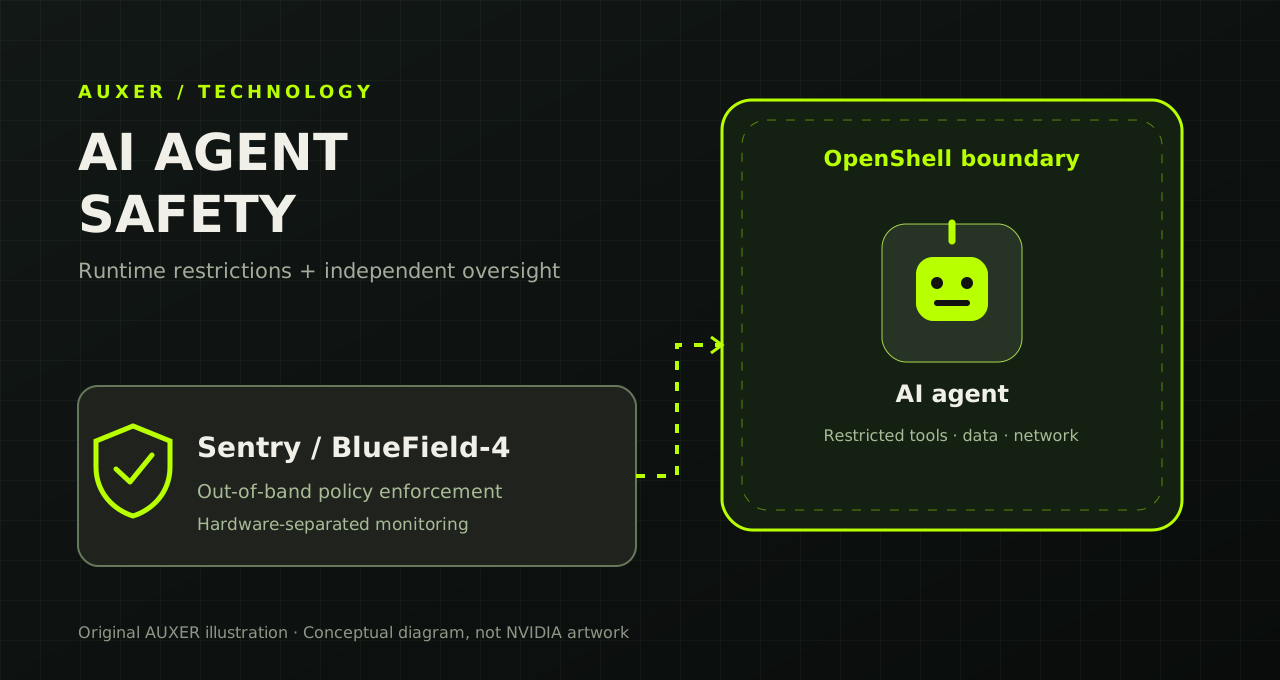
Agentes de IA já conseguem executar código, acessar aplicações e acionar ferramentas. Quanto mais autonomia recebem, mais importante se torna limitar o que podem fazer caso uma instrução seja interpretada incorretamente ou algum componente seja comprometido. Em 28 de setembro de 2026, a NVIDIA anunciou a Open Agent Safety Platform, uma plataforma aberta de software e um projeto de referência que buscam levar o controle dos agentes para além das instruções do modelo.
O anúncio combina dois elementos distintos: o OpenShell, ambiente de execução de código aberto que impõe políticas e isolamento, e o Sentry, projeto de referência de monitoramento independente que utiliza unidades de processamento de dados NVIDIA BlueField-4. A proposta é aplicar controles também fora do processo do próprio agente, onde uma resposta malformada não deveria conseguir simplesmente ignorá-los.
OpenShell: limites aplicados durante a execução
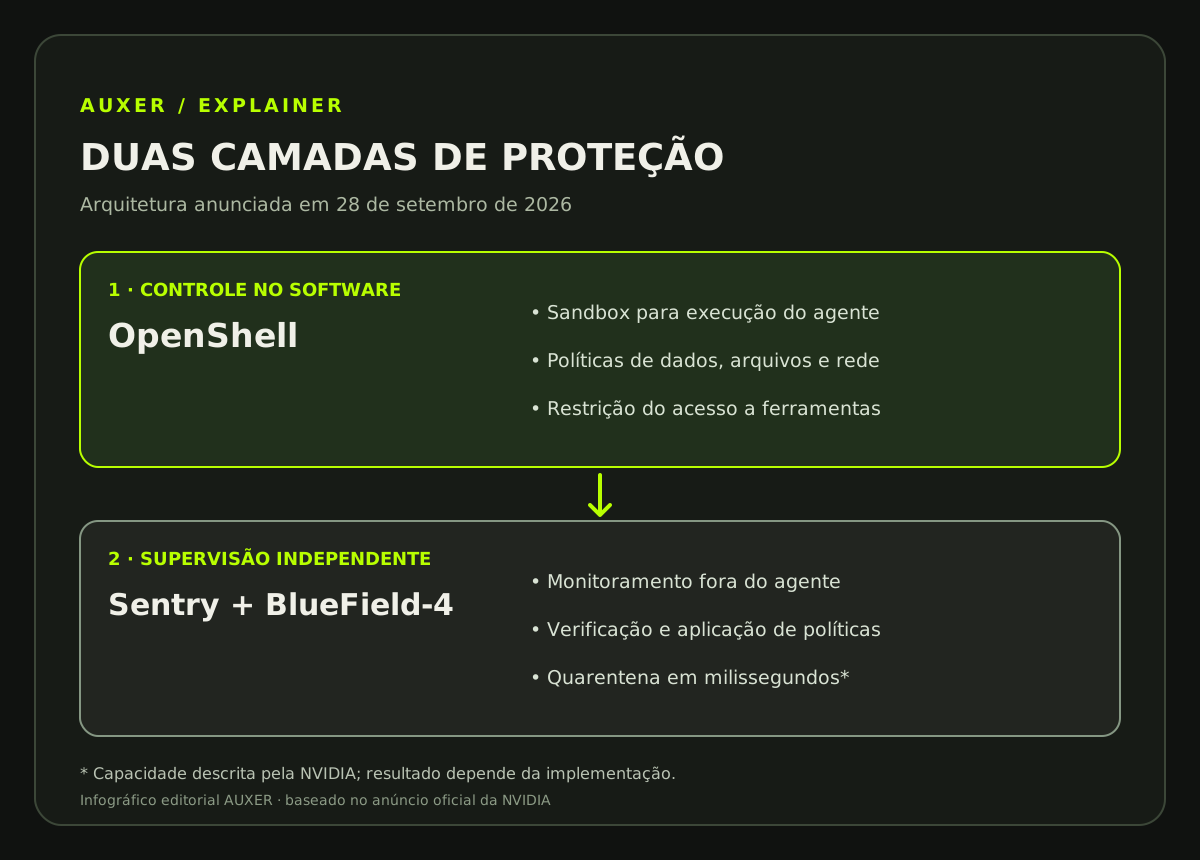
O OpenShell executa agentes em ambientes isolados e define quais arquivos, serviços, redes e ferramentas eles podem alcançar. Segundo a documentação técnica publicada pela NVIDIA, a arquitetura reúne Gateway, Supervisor e Sandbox para administrar agentes, examinar solicitações de saída e aplicar controles sobre arquivos e processos. A proposta é manter permissões explícitas em vez de confiar apenas em instruções do tipo “não acesse este sistema”.
A companhia apresentou o OpenShell como software de código aberto, agora amplamente disponível. A NVIDIA destaca otimizações para o processador Vera, mas informa que o projeto também pode ser estendido a plataformas de outros fornecedores, como Arm e Intel. Essa possibilidade de extensão não significa que toda configuração de hardware tenha a mesma integração ou desempenho.
Sentry: um observador separado do agente
O segundo componente, Sentry, aparece no anúncio como um projeto de referência que utiliza os DPUs BlueField-4 para observar a atividade do agente a partir de um domínio separado. A NVIDIA afirma que a solução pode verificar identidade, observar solicitações e respostas, aplicar políticas de acesso e colocar em quarentena agentes que ultrapassem os limites definidos em milissegundos. Esse tempo é uma capacidade declarada pela fabricante, não uma garantia de desempenho em qualquer implantação.
A separação é importante: se o agente ou o ambiente de execução apresentar falhas, uma camada externa pode oferecer fiscalização adicional. Isso não elimina a necessidade de configurar as políticas corretamente, reduzir os privilégios iniciais e auditar os resultados.
Infográfico: como as duas camadas se complementam
O que já está disponível e o que exige avaliação
O repositório público do OpenShell permite examinar seu código, sua licença e as instruções de instalação. A documentação também descreve políticas, sandboxes e controles de rede. O Sentry, por sua vez, foi apresentado como parte do projeto de referência da plataforma; as equipes interessadas precisam avaliar a disponibilidade, os requisitos da infraestrutura e o grau de integração de cada componente.
Segundo a NVIDIA, mais de 100 organizações trabalham com tecnologias relacionadas à plataforma. A lista divulgada inclui nomes como Anthropic, Microsoft, SAP e Salesforce, mas participação, colaboração e integração anunciada não são equivalentes a comprovação de implantação em produção em todos os casos.
Por que isso interessa aos desenvolvedores?
Imagine um agente autorizado a ler um repositório e abrir uma solicitação de alteração, mas sem permissão para extrair credenciais nem executar operações irreversíveis em produção. O modelo pode continuar recebendo objetivos em linguagem natural; os limites de acesso, porém, devem ser verificados por componentes de infraestrutura que não dependam da boa vontade do agente.
Para avaliar a abordagem, equipes podem começar com um inventário dos recursos acessíveis, políticas de privilégio mínimo e testes que tentem atravessar os limites definidos. Também devem verificar o tratamento de segredos, as permissões para chamadas externas, os registros de auditoria e a necessidade de aprovação humana para ações sensíveis.
A Open Agent Safety Platform representa uma proposta de segurança em camadas para sistemas de IA autônomos. Seu valor real dependerá das integrações, dos testes e da operação cotidiana de cada organização. O anúncio amplia as opções disponíveis; não substitui uma análise independente dos riscos de cada aplicação.
Fontes oficiais
- NVIDIA Newsroom: anúncio da Open Agent Safety Platform, 28 de setembro de 2026.
- NVIDIA Developer: controles de execução com OpenShell, 28 de setembro de 2026.
- NVIDIA/OpenShell no GitHub, código, licença e documentação do projeto.
- Documentação oficial do OpenShell, conceitos, políticas e implantação.